Un mot de passe robuste ne suffit plus à protéger un compte. Les fuites de bases de données, les hameçonnages et les attaques automatisées rendent même les mots de passe complexes vulnérables. L’authentification à deux facteurs, souvent appelée 2FA ou double authentification, ajoute une seconde étape de vérification. Elle demande quelque chose que vous possédez, en plus de quelque chose que vous connaissez. Ce guide explique comment choisir et activer la bonne méthode en 2026.
Pourquoi activer la 2FA en 2026
Les comptes en ligne contiennent aujourd’hui nos emails, nos photos, nos documents, nos coordonnées bancaires et parfois notre identité professionnelle. Un seul mot de passe exposé dans une fuite peut donner accès à toute cette vie numérique. La 2FA change la donne : même si le mot de passe est volé, l’attaquant reste bloqué devant une seconde barrière.
Les études des grands acteurs de la cybersécurité montrent que la 2FA bloque plus de 99,9 % des attaques automatisées. Ce chiffre ne signifie pas qu’un compte devient invulnérable, mais il rend l’attaque bien plus coûteuse et ciblée. Pour un particulier, cela représente le meilleur rapport sécurité / simplicité.
Elle s’inscrit dans une démarche globale : notre checklist de sécurité informatique en 30 points la place parmi les toutes premières mesures à prendre chez soi.
La 2FA est particulièrement importante sur :
- La messagerie principale (Gmail, Outlook, Yahoo).
- Les comptes bancaires et financiers.
- Les espaces de stockage cloud (Google Drive, OneDrive, iCloud, Dropbox).
- Les réseaux sociaux.
- Les comptes professionnels et les outils de visioconférence.
L’activation prend généralement moins de cinq minutes par compte. C’est un geste simple qui écarte la plupart des risques courants.
Les trois méthodes de 2FA
Trois familles de méthodes coexistent. Elles se distinguent par leur niveau de sécurité et leur facilité d’usage.
Le SMS
Le service envoie un code à six chiffres par message texte. L’utilisateur recopie le code pour valider la connexion.
Avantages :
- Aucune installation requise.
- Fonctionne sur tous les téléphones.
- Familier pour la plupart des utilisateurs.
Inconvénients :
- Vulnérable à l’interception, au SIM swap et aux attaques sur le réseau mobile.
- Nécessite une couverture réseau.
- Moins sécurisé que les autres méthodes.
Le SMS reste mieux que l’absence de 2FA, mais il ne devrait plus être la méthode privilégiée en 2026.
L’application d’authentification (TOTP)
TOTP signifie Time-based One-Time Password. L’application génère un code à six chiffres qui change toutes les 30 secondes. Le code est calculé localement sur le téléphone, sans connexion réseau.
Avantages :
- Fonctionne hors ligne.
- Plus sûr que le SMS.
- Une seule application gère tous les comptes.
- Gratuit.
Inconvénients :
- Nécessite l’installation d’une application.
- Si le téléphone est perdu sans sauvegarde, les codes disparaissent.
Les principales applications en 2026 sont Google Authenticator, Microsoft Authenticator, Authy, Aegis (Android, open source), Ente Auth et 2FAS.
La clé de sécurité physique
Il s’agit d’une petite clé USB, souvent avec une puce NFC ou une connexion USB-C. L’utilisateur insère la clé ou l’approche du téléphone pour valider la connexion. Les standards les plus répandusus sont FIDO2 et WebAuthn.
Avantages :
- Très résistante au phishing.
- Ne dépend pas d’un téléphone ni d’une batterie.
- Facile à utiliser une fois configurée.
Inconvénients :
- Coûte entre 20 et 60 €.
- Peut être perdue ou oubliée.
- Certains services ne la supportent pas encore.
Les marques principales sont YubiKey, Google Titan, Nitrokey et SoloKeys.
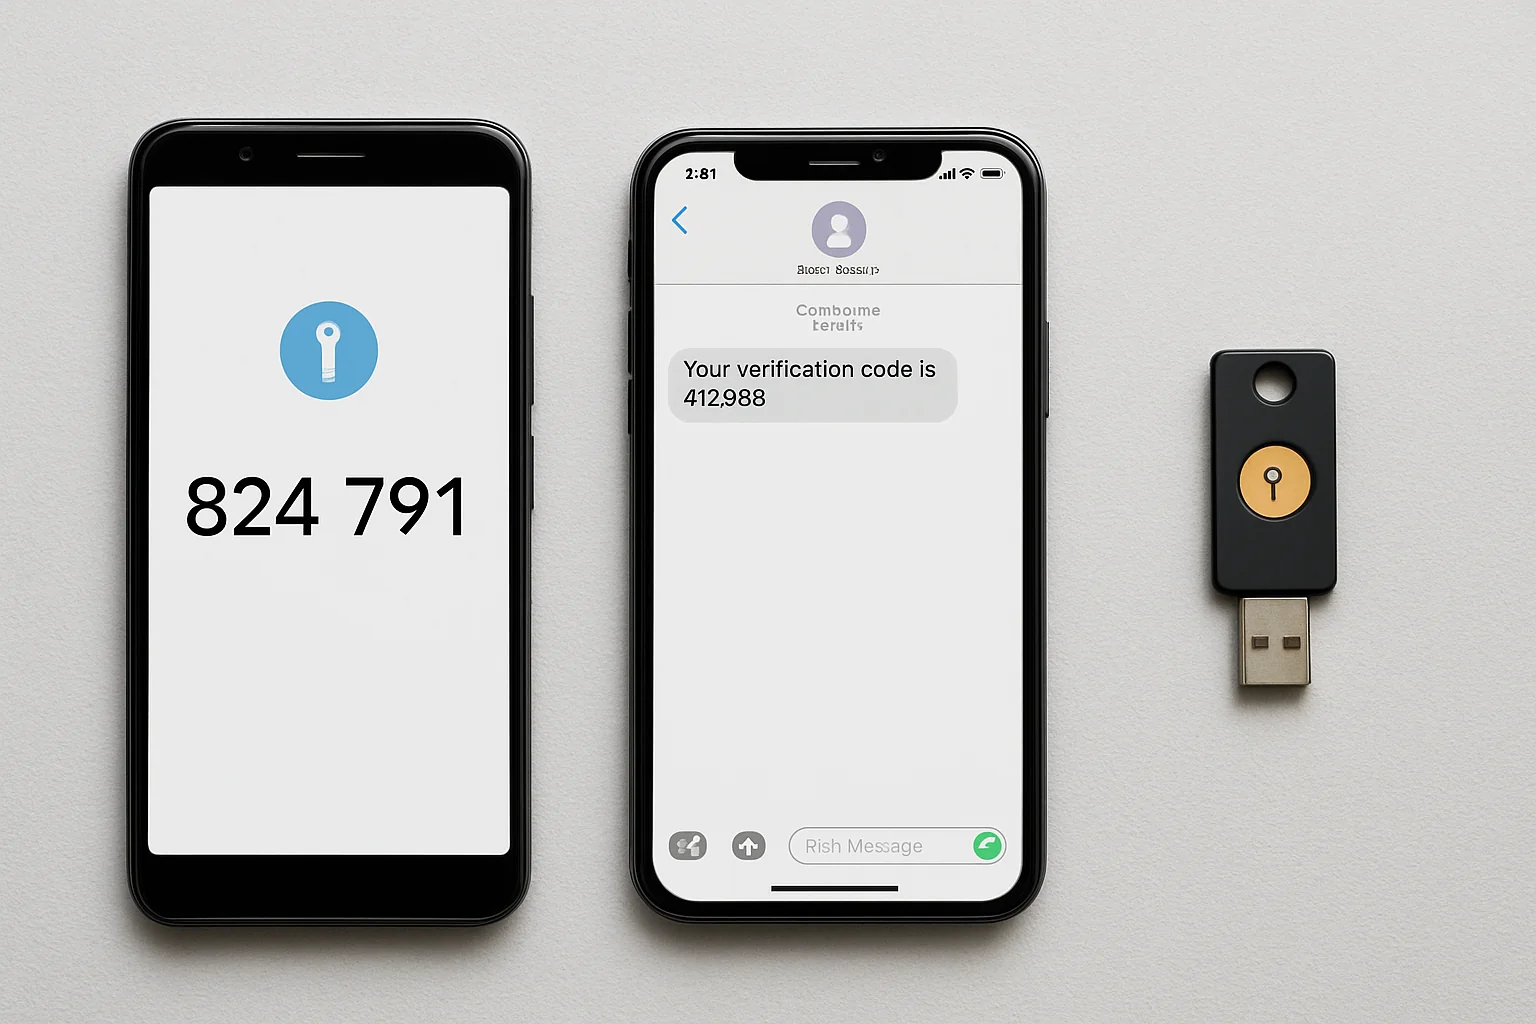
Tableau comparatif des méthodes de 2FA
| Méthode | Sécurité | Facilité | Coût | Besoin réseau | Recommandation |
|---|---|---|---|---|---|
| SMS | Moyenne | Très facile | Gratuit | Oui | Méthode de secours, pas principale |
| TOTP | Bonne | Facile | Gratuit | Non | Recommandé pour la plupart des comptes |
| Clé de sécurité | Très bonne | Facile | 20 à 60 € | Non | Comptes sensibles : banque, mail, cloud pro |
Ce tableau aide à prioriser. Le TOTP constitue le meilleur compromis sécurité/simplicité pour l’usage courant. La clé physique apporte un niveau supérieur pour les comptes critiques.
Quelle méthode choisir selon votre profil
Le choix dépend de votre aisance technique et de la sensibilité des comptes à protéger.
Pour un usage familial courant, une application TOTP comme Google Authenticator, Microsoft Authenticator ou Aegis suffit. Ces applications sont gratuites, stables et largement supportées. Commencez par activer la 2FA sur la messagerie, le cloud et les réseaux sociaux.
Pour un usage professionnel ou des comptes financiers, envisagez une clé de sécurité FIDO2. YubiKey et Nitrokey proposent des modèles résistants avec authentification biométrique ou NFC. Cette méthode bloque efficacement les attaques par hameçonnage, car la clé ne valide que les sites légitimes.
Pour les personnes qui craignent de perdre leur téléphone, il est prudent de combiner une application TOTP avec un gestionnaire de mots de passe doté d’un authentificateur intégré. Bitwarden, par exemple, permet de stocker les codes TOTP dans le coffre-fort. Cela centralise les accès, mais augmente la criticité du mot de passe maître.
Gardez le SMS comme méthode de secours lorsque le service le propose. Même s’il est moins sûr, un SMS reste utile si l’application d’authentification n’est pas disponible temporairement.
Activer la 2FA sur ses comptes courants
La procédure varie légèrement selon le service, mais le principe reste identique. Profitez-en pour revoir les réglages de votre navigateur en matière de sécurité et de vie privée, car c’est par lui que transitent la plupart de vos connexions.
Gmail / Google
- Allez dans la sécurité du compte Google.
- Cliquez sur « Validation en deux étapes ».
- Choisissez « Application d’authentification ».
- Scannez le QR code avec votre application.
- Saisissez le code de vérification généré.
- Téléchargez les codes de récupération et conservez-les.
Microsoft / Outlook
- Ouvrez la sécurité du compte Microsoft.
- Sélectionnez « Vérification d’identité » puis « Application d’authentification ».
- Suivez les instructions pour lier Microsoft Authenticator.
- Notez les codes de récupération.
Apple / iCloud
- Allez dans Réglages > Votre nom > Connexion et sécurité.
- Activez « Authentification à deux facteurs ».
- Confirmez avec un numéro de téléphone de confiance.
Réseaux sociaux et cloud
Facebook, Instagram, LinkedIn, Dropbox, GitHub et la plupart des services proposent une option 2FA dans les paramètres de sécurité. Cherchez les termes « Two-Factor Authentication », « 2FA », « Double authentification » ou « Validation en deux étapes ».
La méthode recommandée consiste à activer la 2FA sur un compte par jour. Cela évite la fatigue et garantit que chaque activation est correctement terminée, codes de récupération compris.
Les codes de récupération : l’assurance contre la panne
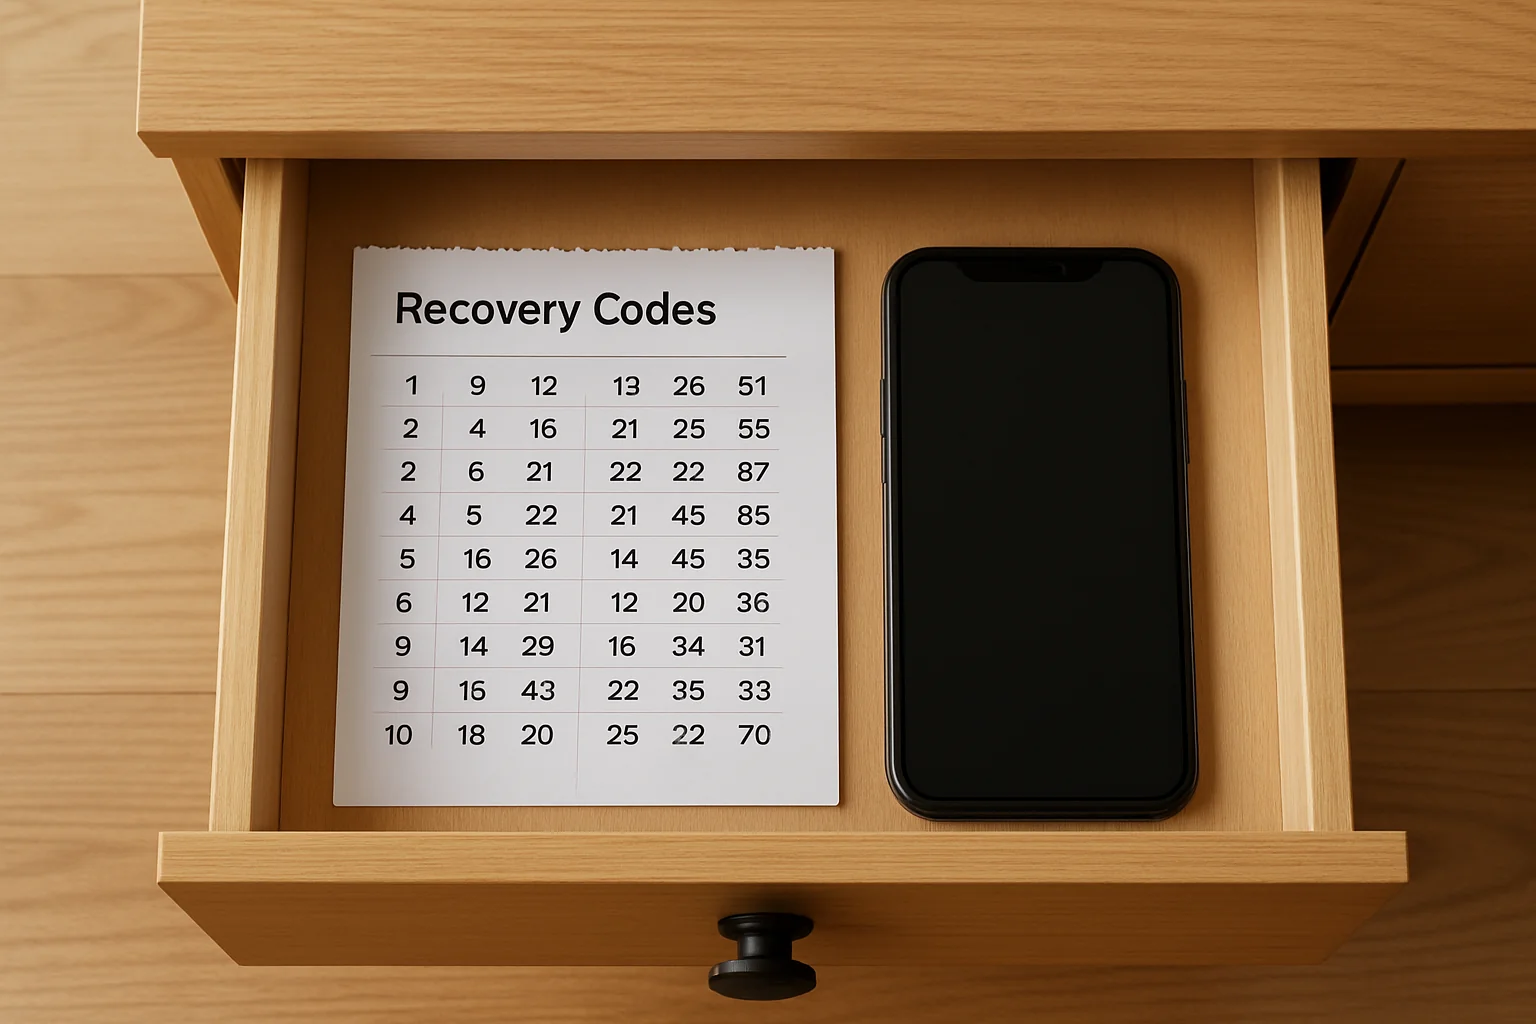
Lors de l’activation de la 2FA, presque tous les services affichent des codes de récupération. Ce sont des codes uniques à usage unique qui permettent de retrouver l’accès si vous perdez votre téléphone ou votre clé de sécurité.
Ces codes méritent une attention particulière :
- Notez-les sur papier et rangez-les dans un endroit sûr.
- Ne les laissez pas sur l’ordinateur que vous protégez.
- Ne les envoyez pas par email.
- Régénérez-les si vous pensez qu’ils ont été vus.
Un bon réflexe consiste à stocker une copie papier dans un classeur fermé à clé ou un coffre, et une copie chiffrée dans un gestionnaire de mots de passe. Sans ces codes, perdre l’accès à l’application d’authentification peut vous fermer définitivement le compte.
Erreurs à éviter avec la 2FA
Plusieurs erreurs courantes affaiblissent l’intérêt de la 2FA :
- Activer la 2FA sans conserver les codes de récupération : perdre son téléphone devient alors un cauchemar. Pensez aussi à intégrer ces codes dans une sauvegarde 3-2-1 de vos données importantes.
- Utiliser le SMS comme méthode principale : il reste vulnérable à l’interception.
- Partager son téléphone de confiance : le code 2FA ne doit jamais être transmis.
- Taper son mot de passe sur un lien reçu par mail : la 2FA ne protège pas contre le phishing si vous donnez vous-même le code.
- Oublier de mettre à jour son numéro de secours : en cas de changement d’opérateur, les codes SMS n’arrivent plus.
La 2FA est un excellent outil, mais elle ne remplace pas la vigilance. Un message vous demandant un code d’authentification est presque toujours une arnaque. Les services légitimes ne vous demandent jamais de leur envoyer ce code. Pour compléter ces réflexes, l’article sur les 10 réflexes de sécurité numérique au quotidien de JTH Informatique propose une checklist simple à appliquer.
Pour repérer les tentatives d’hameçonnage, consultez notre guide sur les spam et hameçonnages. Et si vous craignez un ransomware, notre guide sur les ransomwares pour particuliers explique comment se protéger avant qu’il ne soit trop tard.
2FA et vie privée : que choisir
Toutes les méthodes de 2FA ne se valent pas en termes de vie privée. Les applications comme Google Authenticator et Microsoft Authenticator peuvent collecter des métadonnées. Aegis, Ente Auth et 2FAS privilégient le stockage local et le chiffrement.
Si la confidentialité est une priorité, préférez :
- Aegis sur Android, open source et entièrement offline.
- Ente Auth, multiplateforme, chiffrement de bout en bout.
- Une clé de sécurité physique, qui ne partage aucune donnée.
Le choix d’une application ne change pas le principe de la 2FA. L’important est d’éviter le SMS lorsque c’est possible et de conserver ses codes de récupération.
Conclusion
L’authentification à deux facteurs est en 2026 une mesure de base, pas une option avancée. Elle bloque la grande majorité des attaques automatisées, elle s’active en quelques minutes et elle ne coûte rien avec une application TOTP. Pour les comptes sensibles, une clé de sécurité physique ajoute une protection supplémentaire contre le phishing.
Commencez par la messagerie et le cloud, puis étendez la 2FA aux réseaux sociaux et aux services financiers. Conservez toujours les codes de récupération hors ligne. Évitez le SMS comme méthode principale. Et souvenez-vous : aucun service légitime ne vous demandera de lui envoyer votre code. La 2FA protège votre compte ; votre vigilance protège le code.